Insight · Regolamentazione · 9 min di lettura
AMLR: cosa cambia per SGR e SIM dal 10 luglio 2027
Dal 10 luglio 2027 l’antiriciclaggio cambia natura: un regolamento direttamente applicabile sostituisce le regole nazionali sull’adeguata verifica e le norme tecniche dell’AMLA dicono quali dati raccogliere per ogni cliente. Per una SIM o una SGR non è un aggiornamento della policy: sono l’onboarding e il ciclo di vita del cliente da rifare come processo digitale. Le undici novità, i dieci processi e le date da mettere in agenda.
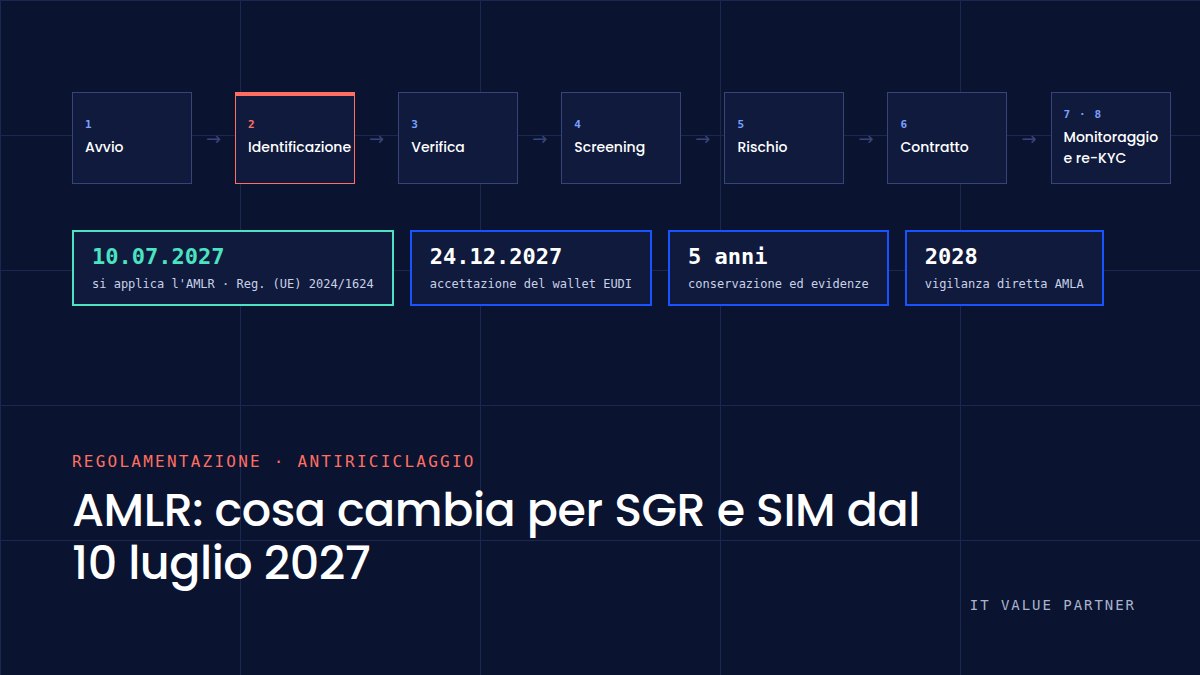
Chi lavora in una SGR o in una SIM conosce l’adeguata verifica come una procedura nazionale: il d.lgs. 231/2007, il provvedimento Banca d’Italia del 2019, i questionari, le visure, le campagne di aggiornamento quando capita. Dal 10 luglio 2027 quel mondo viene sostituito da un regolamento europeo direttamente applicabile, l’AMLR, Regolamento (UE) 2024/1624, e da norme tecniche che dicono esattamente quali dati e documenti raccogliere per ogni cliente. Non cambia solo la fonte: cambiano la quantità di informazioni da verificare, la frequenza con cui rifarlo e la prova che la vigilanza si aspetta di trovare.
Il pacchetto europeo, in una pagina
Il pacchetto antiriciclaggio adottato il 31 maggio 2024 ha quattro strumenti. L’AMLR è il rulebook unico per i soggetti obbligati: valutazione dei rischi aziendale, adeguata verifica, titolare effettivo, verifica rafforzata e semplificata, monitoraggio, PEP, sanzioni finanziarie mirate, segnalazioni, conservazione, outsourcing e reliance. In vigore dal 9 luglio 2024, si applica dal 10 luglio 2027. La AMLD6, Direttiva (UE) 2024/1640, da recepire entro la stessa data, riguarda l’organizzazione nazionale: registri dei titolari effettivi e loro accesso, FIU, vigilanza, sanzioni; l’Italia ne ha già recepito la parte sui registri con il d.lgs. 210/2025 e il d.lgs. 122/2026. L’AMLAR, Regolamento (UE) 2024/1620 istituisce l’AMLA, l’autorità di Francoforte, operativa dal 2025 e con vigilanza diretta dal 2028 sui soggetti selezionati. Il Regolamento (UE) 2023/1113 sulla tracciabilità dei trasferimenti di fondi e cripto-attività si applica già dal 30 dicembre 2024.
A questi si aggiungono due tasselli decisivi. Le norme tecniche dell’AMLA sull’adeguata verifica (art. 28 AMLR) e sulle soglie per rapporti continuativi e operazioni occasionali (art. 19): le relazioni finali del 1° ottobre 2026 sono state trasmesse alla Commissione per l’adozione, con un periodo transitorio di sei mesi proposto dall’AMLA. E l’eIDAS 2.0, Regolamento (UE) 2024/1183: i wallet europei di identità digitale devono essere disponibili in ogni Stato membro entro il 24 dicembre 2026 e la loro accettazione diventa obbligatoria per banche, assicurazioni e imprese di investimento dal 24 dicembre 2027.
Una precisazione terminologica, perché genera equivoci: l’AMLR è un regolamento, non una direttiva. Non c’è un recepimento da aspettare. Restano nazionali, fino al 2027 e oltre, le disposizioni di Banca d’Italia su organizzazione, procedure e controlli interni, le segnalazioni di operazioni sospette alla UIF e il registro dei titolari effettivi. Il provvedimento del 2019 sull’adeguata verifica, invece, andrà riallineato alle RTS per tutto ciò che il regolamento copre direttamente: è il punto da seguire nel 2027, perché decide quanto delle procedure attuali sopravvive.
Le undici novità che pesano sui processi
Otto cambiano il modo di lavorare, tre il modo di dimostrarlo.
1. Adeguata verifica standardizzata
Le RTS definiscono un set minimo di dati e documenti per persone fisiche e giuridiche, per la verifica standard, semplificata e rafforzata, con riscontro su fonti affidabili e indipendenti prima dell’avvio del rapporto. Per una SIM significa un’anagrafica da completare e riverificare su tutta la clientela attiva, dalla gestione alla negoziazione al collocamento. Per una SGR riguarda investitori diretti, mandati di gestione, investitori di FIA riservati e collocatori che operano per conto.
2. Soglie più basse
Adeguata verifica sulle operazioni occasionali da 10.000 euro, prima 15.000, anche se collegate tra loro; tetto ai pagamenti in contanti di 10.000 euro; soglie ridotte per i settori ad alto rischio, via RTS. Toccano le operazioni occasionali di negoziazione e collocamento delle SIM e le sottoscrizioni occasionali senza rapporto continuativo delle SGR.
3. Titolare effettivo al 25%, con verifica
Soglia del 25% e regole esplicite su proprietà indiretta e strutture complesse. Soprattutto: verifica, non solo raccolta, con riscontro nei registri e segnalazione delle discrepanze. I criteri di calcolo delle quote indirette e il trattamento di trust e fondazioni sono i punti da verificare per primi con la Compliance. Clienti societari, fiduciarie, trust e holding familiari per le SIM; investitori istituzionali e veicoli, holding, fondi di fondi e family office per le SGR.
4. Verifica rafforzata estesa
Oltre a PEP, paesi terzi ad alto rischio, strutture complesse e operazioni anomale, la verifica rafforzata diventa obbligatoria per i clienti con patrimonio complessivo di almeno 50 milioni di euro quando il rapporto gestisce almeno 5 milioni con servizi personalizzati, e per chi chiede la residenza tramite investimento. Pesa sul private e sulle gestioni patrimoniali delle SIM, dove fonte del patrimonio e dei fondi vanno documentate, e su gestioni, FIA riservati, clientela HNWI e family office delle SGR.
5. Verifica semplificata limitata
Ammessa solo nei casi di rischio effettivamente basso e con condizioni più strette. Per l’execution-only retail delle SIM va motivata caso per caso; per i sottoscrittori che arrivano tramite collocatori delle SGR non è più automatica.
6. Monitoraggio continuo e re-KYC a cadenza certa
Monitoraggio risk-based del rapporto e aggiornamento dei dati entro un anno per l’alto rischio e al massimo entro cinque anni per gli altri, secondo le RTS. Lo screening sulle sanzioni finanziarie mirate vale per tutti, senza approccio risk-based. Per le SIM vuol dire campagne di re-KYC su tutto lo stock e screening ricorrente; per le SGR uno stock di investitori da aggiornare con cadenza certa, compresi quelli acquisiti attraverso i collocatori e spesso mai riverificati.
7. Identificazione a distanza su tre vie
Tre vie da supportare: eID nazionali come SPID e CIE, wallet EUDI, servizi fiduciari qualificati; la video-identificazione resta una riserva. L’accettazione del wallet è obbligatoria dal 24 dicembre 2027. L’onboarding digitale diventa il canale principale per le SIM e, per le SGR, la via per la sottoscrizione diretta e l’onboarding dei mandati.
8. Outsourcing e reliance
L’art. 18 chiarisce che si esternalizzano compiti, non funzioni né responsabilità: accordo scritto, notifica al supervisore, elenco dei compiti non esternalizzabili, limiti sui paesi terzi. Un tool usato dal proprio personale non è outsourcing (considerando 47); un provider che esegue compiti di adeguata verifica lo è. Gli artt. 48-49 ammettono la reliance solo su altri soggetti obbligati, per identificazione, titolare effettivo e scopo del rapporto, con accordo scritto e copie dei documenti entro cinque giorni lavorativi; la responsabilità resta di chi si affida. Le linee guida AMLA sulla reliance arrivano entro il 10 luglio 2027. Per le SIM sono provider KYC, reti e consulenti finanziari, outsourcer: contratti da riqualificare. Per le SGR collocatori e banche collocatrici che fanno l’adeguata verifica per conto, transfer agent, depositaria: accordi di reliance da riscrivere.
9, 10, 11. Governance, conservazione, vigilanza
Valutazione dei rischi aziendale, policy e procedure, un responsabile della compliance nell’organo di gestione e una funzione antiriciclaggio, policy di gruppo e formazione. Conservazione per cinque anni di dati, documenti ed esiti, con tracciabilità delle decisioni: un audit trail per cliente e per decisione, anche sugli investitori introdotti da terzi. E una vigilanza che cambia stile: AMLA direttamente dal 2028 sui soggetti selezionati, Banca d’Italia per gli altri, con sanzioni armonizzate e ispezioni che chiedono il dato, non la policy.
I dieci processi da rivedere
Il modo più concreto di leggere l’AMLR è per processo. Ne cambiano dieci, e in ciascuno la vigilanza chiederà un’evidenza precisa: è l’evidenza a decidere il disegno del processo.
- Identificazione e verifica all’avvio. Oggi: documento raccolto in filiale o via consulente, scansione, verifica manuale. Domani: identificazione digitale su tre vie, set di dati RTS raccolto una volta e verificato su fonti indipendenti. Evidenza: esito, fonte, livello di garanzia, marca temporale, operatore o sistema.
- Titolare effettivo. Oggi: dichiarazione del cliente, visura, controllo a campione. Domani: ricostruzione della catena di controllo con le quote indirette, riscontro con il registro dei titolari effettivi e il registro imprese, gestione delle discrepanze. Evidenza: schema di controllo, fonti, data del riscontro.
- Profilatura del rischio. Oggi: questionario e classe assegnata all’avvio, raramente aggiornata. Domani: scoring documentato con i fattori degli allegati AMLR e della valutazione aziendale, semplificata motivata caso per caso, rafforzata con le misure dell’art. 34. Evidenza: punteggio, fattori, misure, approvazione.
- Fonte dei fondi e del patrimonio. Oggi: richiesta solo per PEP o su segnalazione. Domani: obbligatoria per PEP e HNWI sopra le soglie, documentata e verificata. Evidenza: documenti di origine, valutazione scritta, approvazione senior.
- Screening PEP e sanzioni. Oggi: liste consultate all’avvio e a campione, fornitori diversi. Domani: tutti i clienti e i titolari effettivi, all’avvio e in modo ricorrente, senza esclusioni sulle sanzioni mirate; alert con triage e decisioni tracciate. Evidenza: log degli screening, alert, esito, motivazione.
- Monitoraggio dell’operatività. Oggi: regole statiche sul sistema di gestione, revisione manuale. Domani: monitoraggio coerente con il profilo di rischio, eccezioni gestite con priorità, profilo aggiornato quando l’operatività cambia. È il punto in cui l’intelligenza artificiale aiuta davvero, purché governata e con una persona che valida. Evidenza: regole in vigore, eccezioni, tempi, esiti.
- Aggiornamento periodico. Oggi: campagne irregolari, dati via email o carta. Domani: cadenza certa, percorso digitale di aggiornamento con riuso dei dati già verificati e firma qualificata dove serve. Evidenza: data dell’ultimo aggiornamento per cliente, backlog, scadenziario.
- Outsourcing e reliance. Oggi: collocatori, reti e provider KYC con contratti generici. Domani: contratti riqualificati secondo l’art. 18, accordi di reliance secondo gli artt. 48-49, registro degli accordi coordinato con il registro DORA per i fornitori ICT. Evidenza: elenco degli accordi, notifiche al supervisore, controlli eseguiti sui fornitori.
- Segnalazioni e conservazione. Oggi: segnalazioni alla UIF via procedura separata, archivi in più sistemi. Domani: un flusso dalla gestione degli alert alla segnalazione, archivio unico per cinque anni con audit trail. Evidenza: tempi di segnalazione, completezza del fascicolo, accessi.
- Governance, policy e formazione. Oggi: policy aggiornata a cicli, formazione annuale. Domani: valutazione dei rischi aggiornata, responsabile nell’organo di gestione, policy allineate ad AMLR e RTS, formazione mirata per ruolo. Evidenza: delibere, versioni delle policy, registri di formazione.
Il filo che attraversa tutti e dieci è il dato unico: ogni processo legge e scrive la stessa anagrafica (cliente, titolari effettivi, deleghe, profilo di rischio, documenti, esiti), ed è quell’anagrafica che l’ispezione chiederà di vedere. Chi oggi la tiene distribuita tra CRM, sistema di gestione, back office e fogli di calcolo deve ricostruirla prima di automatizzare qualsiasi passaggio.
SIM e SGR: stessa norma, cantieri diversi
Per una SIM il centro è il canale cliente: l’onboarding digitale diventa la via principale, la verifica rafforzata su HNWI e fonte del patrimonio pesa sulle gestioni patrimoniali e sul private, e consulenti e reti vanno inquadrati nei contratti come compiti esternalizzati o reliance. Per una SGR i flussi sono due, investitori diretti e investitori introdotti da collocatori e banche: la reliance sui collocatori va riscritta e verificata, lo stock degli investitori dei fondi, spesso mai riverificato, è il primo cantiere, e per i FIA riservati conta la catena di controllo di veicoli e holding.
Le date da mettere in agenda
- Entro gennaio 2027: assessment, verifica dell’adozione delle RTS da parte della Commissione e del periodo transitorio, verifica della disponibilità del wallet italiano (scadenza 24 dicembre 2026).
- Marzo–giugno 2027: integrazione, riqualificazione dei contratti, bonifica dello stock ad alto rischio prima e degli altri poi; attesa delle linee guida AMLA sulla reliance.
- 10 luglio 2027: AMLR in applicazione. Processi nuovi in esercizio, fascicoli completi almeno per l’alto rischio, registro degli accordi di outsourcing e reliance aggiornato.
- Luglio–dicembre 2027: campagne di re-KYC sullo stock restante; accettazione del wallet EUDI entro il 24 dicembre 2027.
- 2028: vigilanza diretta dell’AMLA sui soggetti selezionati. Le evidenze raccolte nel 2027 sono la difesa.
Il calcolo dei tempi è semplice: un progetto che parte entro gennaio 2027 arriva al 10 luglio nei tempi; chi parte dopo aprile ci arriva con lo stock da aggiornare ancora aperto. E chi deve anche accettare il wallet ha due scadenze nello stesso anno, che conviene trattare come un unico progetto.
Come possiamo aiutarvi. Onboarding Ready porta SIM e SGR al 10 luglio 2027 con onboarding, adeguata verifica e re-KYC digitali, conformi all’AMLR e alle RTS AMLA, integrati con i sistemi interni e con tool KYC/AML europei. Si parte dall’AML Readiness Check e dalla Sessione Snapshot, gratuiti, come per il T+1.
Fonti
Pagine consultate il 26 e il 29 ottobre 2026. Le RTS AMLA sono in attesa di adozione da parte della Commissione: date e contenuti vanno riverificati sul testo pubblicato nella Gazzetta ufficiale.
- Regolamento (UE) 2024/1624 (AMLR), EUR-Lex
- Direttiva (UE) 2024/1640 (AMLD6), EUR-Lex
- Regolamento (UE) 2024/1620 (AMLAR), EUR-Lex
- Regolamento (UE) 2023/1113 (trasferimenti di fondi e cripto-attività), EUR-Lex
- Regolamento (UE) 2024/1183 (eIDAS 2.0, wallet europeo di identità digitale), EUR-Lex
- AMLA, comunicato del 1° ottobre 2026: relazioni finali sulle RTS per il settore privato
- AMLA, Final Report, draft RTS art. 28(1) AMLR sull’adeguata verifica (PDF)
- Diritto Bancario, analisi delle RTS AMLA sull’adeguata verifica e del d.lgs. 122/2026 (ottobre 2026)