Insight · Governance · 4 min di lettura
DORA e fornitori critici: la catena esternalizzata alla prova del T+1
Order management, middle office, custodi, piattaforme di matching: per SGR e SIM il T+1 dipende da fornitori esterni, ma con DORA la responsabilità del rischio ICT resta in casa. Come usare registro delle informazioni, contratti e test per arrivare al 2027 con una catena che regge.
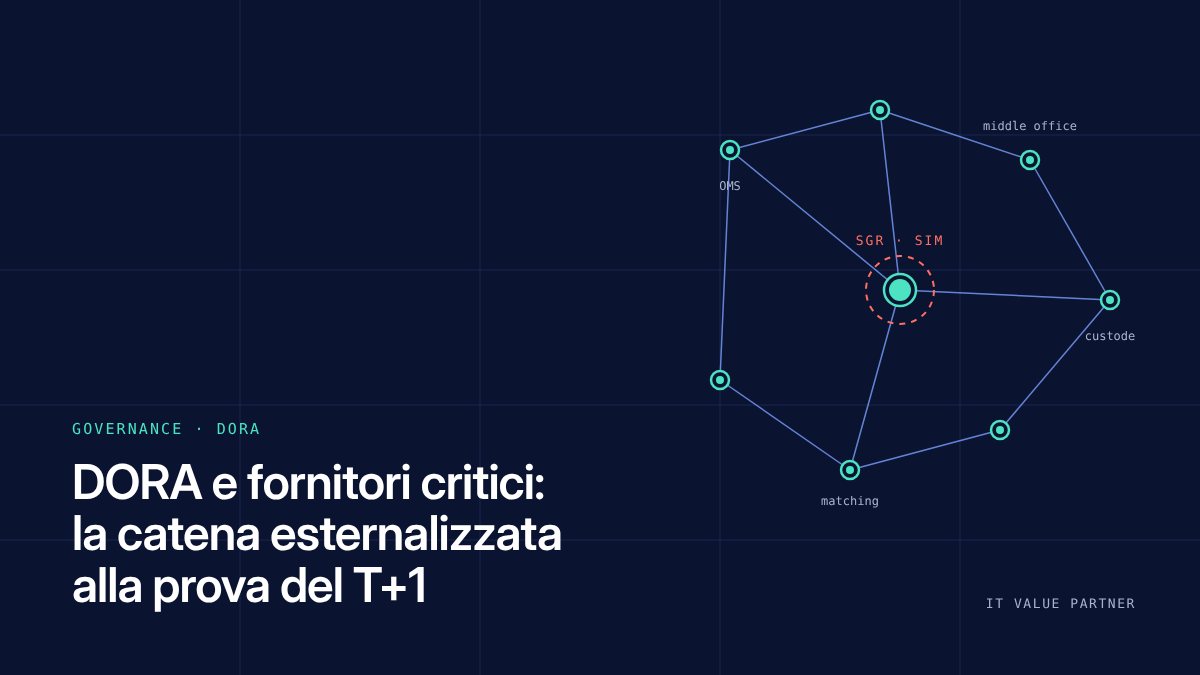
Prendete la giornata di regolamento di una SGR o di una SIM e segnate chi esegue ogni passaggio. L’ordine nasce in un order management fornito da terzi; l’allocazione passa per un middle office spesso esternalizzato; la conferma viaggia su una piattaforma di matching; l’istruzione arriva al depositario centrale attraverso un custode o una banca depositaria; il funding dipende dalla tesoreria di un’altra banca. L’intermediario firma, ma la catena è di altri. Il T+1 comprime i tempi di tutti; DORA dice a chi resta la responsabilità.
Cosa chiede DORA, in breve
Il regolamento (UE) 2022/2554 sulla resilienza operativa digitale, applicabile dal 17 gennaio 2025, si rivolge direttamente a SGR, SIM e agli altri soggetti finanziari. Sul fronte dei fornitori chiede tre cose: una strategia e un quadro di gestione del rischio ICT derivante da terzi, con la valutazione preventiva di ogni contratto; un registro delle informazioni su tutti gli accordi contrattuali con fornitori ICT, distinguendo le funzioni critiche o importanti, che le autorità hanno iniziato a raccogliere nel 2025; clausole contrattuali minime (livelli di servizio, sedi, accesso e audit, assistenza in caso di incidente, diritti di uscita) e l’analisi del rischio di concentrazione. A questo si aggiungono i test di resilienza e la gestione degli incidenti, che coinvolgono i fornitori quando il servizio è loro.
La logica è semplice: esternalizzare un servizio non esternalizza la responsabilità. Se il fornitore si ferma, è l’intermediario a rispondere ai clienti e alla vigilanza.
Perché il T+1 rende tutto più urgente
Le nuove norme tecniche sulla disciplina del regolamento fissano dal 7 dicembre 2026 termini precisi per allocazioni e conferme (le 23:00 CET del giorno di negoziazione, in formato elettronico standardizzato) e, dall’11 ottobre 2027, un ciclo di regolamento a un giorno. Un rilascio software in ritardo, un batch notturno che non parte, un custode che non supporta il regolamento parziale: ciascuno di questi eventi diventa un mancato regolamento con penale CSDR, addebitata all’intermediario. ESMA, nel suo richiamo del 20 luglio 2026, lo ha detto esplicitamente: ogni partecipante deve valutare la prontezza del proprio ecosistema, fornitori IT compresi, e testare lungo tutta la catena.
In altre parole, la readiness al T+1 dei fornitori è un caso di gestione del rischio ICT di terze parti: lo stesso lavoro che DORA chiede, visto dal lato del post-trade.
Un metodo in quattro mosse
1. Inventario per criticità T+1
Partendo dal registro delle informazioni DORA, classificare i fornitori in base al ruolo nella catena di regolamento: chi tocca allocazioni, conferme, istruzioni, SSI, funding. Per ciascuno annotare il tempo massimo di indisponibilità tollerabile nel giorno T. Il risultato è una lista corta di fornitori che decidono il go-live, e che vanno trattati come critici anche se oggi non lo sono nel registro.
2. Readiness documentata
A ogni fornitore critico un questionario strutturato: piano T+1, date di rilascio, formati supportati (ISO 20022, FIX), cut-off garantiti, partecipazione ai test di mercato del 2027, subfornitori coinvolti. Le risposte, con eventuali evidenze allegate, vanno valutate e trasformate in un punteggio e in una lista di gap; i gap diventano azioni con un responsabile e una data. Qui l’intelligenza artificiale aiuta davvero: leggere contratti, SLA e documentazione tecnica di decine di fornitori e confrontarli con i requisiti è un lavoro ripetitivo che gli agenti AI svolgono in ore, lasciando alle persone le decisioni.
3. Contratti aggiornati
DORA richiede clausole precise; il T+1 ne aggiunge di pratiche: orari di consegna dei flussi, obbligo di partecipare ai test, responsabilità in caso di fail imputabili al fornitore, piani di continuità per il giorno T, notifica anticipata dei rilasci. Un addendum contrattuale firmato nel 2026 vale più di qualsiasi rassicurazione verbale e finisce nel registro delle informazioni.
4. Monitoraggio continuo
Dopo il go-live il rischio non sparisce: servono indicatori per fornitore (puntualità dei flussi, fail per causa, incidenti) e una revisione periodica del registro. Le funzionalità dei CSD obbligatorie dall’11 ottobre 2027, regolamento parziale automatico e hold & release, vanno verificate anche presso i custodi che le intermediano.
Il ruolo del consiglio di amministrazione
DORA attribuisce all’organo di gestione la responsabilità ultima del rischio ICT, formazione compresa. Il T+1 è un buon banco di prova: il consiglio dovrebbe ricevere, almeno trimestralmente fino al go-live, un quadro dei fornitori critici con punteggio di readiness, gap aperti e stato dei contratti. È l’evidenza che Consob e Banca d’Italia, che coordinano il tavolo nazionale sulla transizione, si aspettano di trovare.
T+1 Ready e DORA. Il modulo “readiness dei fornitori” di T+1 Ready nasce esattamente per questo: agenti AI analizzano contratti, SLA e documentazione, assegnano uno scoring e individuano i gap rispetto a T+1 e DORA, con il fascicolo di evidenza aggiornato a ogni passaggio. Come fornitore ICT, applichiamo per primi i requisiti DORA ai nostri servizi.
Fonti
- Regolamento (UE) 2022/2554 relativo alla resilienza operativa digitale per il settore finanziario (DORA)
- Commissione europea, regolamento delegato C(2026) 4640 final (6 luglio 2026) sulla disciplina del regolamento
- ESMA, Public statement sulla transizione al T+1 (20 luglio 2026)
- Consob, Ciclo di regolamento di T+1