Insight · Regolamentazione · 4 min di lettura
Rischio cyber e IA: la Relazione che Banca d’Italia chiede a SGR e SIM entro il 31 dicembre 2026
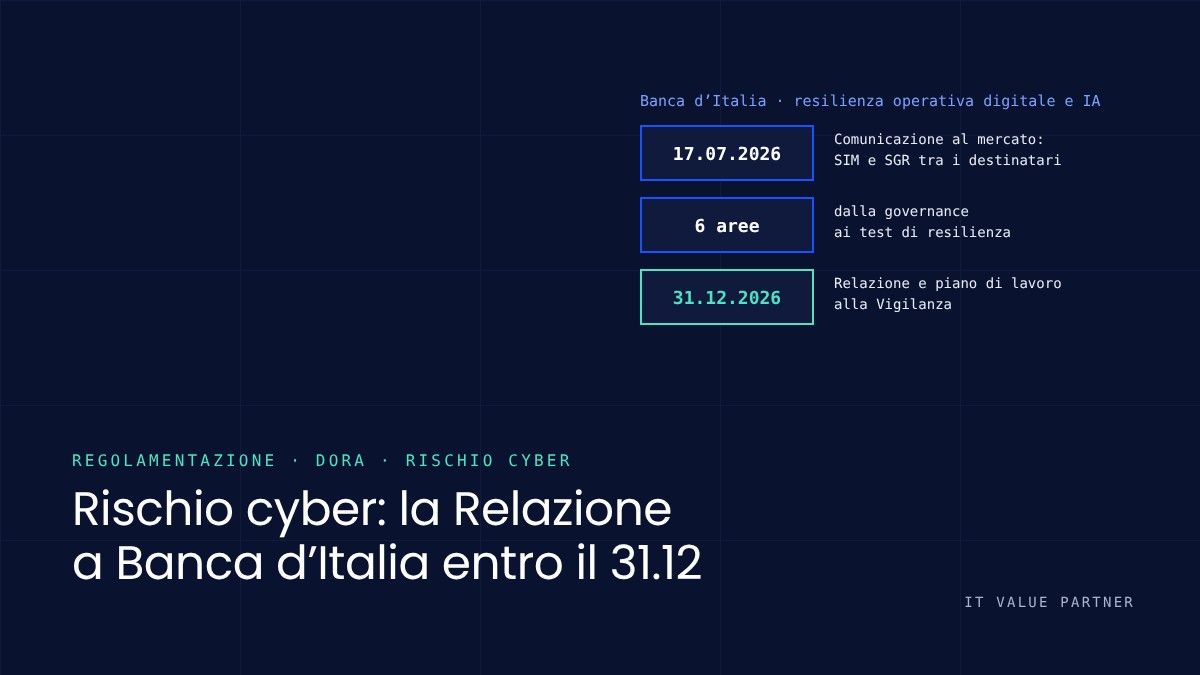
Con la Comunicazione del 17 luglio 2026 la Banca d’Italia chiede agli intermediari vigilati, SIM e SGR comprese, di misurare l’esposizione al rischio cyber alla luce dei modelli avanzati di intelligenza artificiale e di trasmettere una Relazione con un piano di lavoro entro il 31 dicembre 2026. Sei aree, quattro contenuti, un consiglio da coinvolgere.
Perché la Banca d’Italia interviene ora
I modelli più recenti di intelligenza artificiale sono in grado di individuare vulnerabilità nel software e di generare il modo di sfruttarle in tempi molto brevi, anche senza competenze specialistiche. Il tempo tra la scoperta di una vulnerabilità e il suo sfruttamento si accorcia, e con esso il tempo utile per correggere. Nella Comunicazione al mercato del 17 luglio 2026 la Banca d’Italia lo dice in modo netto: le nuove tecnologie «potrebbero accrescere l’asimmetria fra attaccanti e difensori», e il rafforzamento della resilienza operativa digitale «non rappresenta soltanto un’esigenza di conformità».
A chi si rivolge
Agli intermediari vigilati direttamente dal Dipartimento Vigilanza bancaria e finanziaria: banche e gruppi bancari meno significativi, istituti di pagamento e di moneta elettronica, imprese di investimento, società di gestione e gestori di fondi alternativi, fornitori di servizi per le cripto-attività e di crowdfunding, intermediari finanziari. Per SIM e SGR non è quindi un tema “da banche”: la richiesta arriva anche a strutture piccole, in proporzione a profilo di rischio, complessità e operatività.
Che cosa chiede, e per quando
- Misure tempestive per potenziare processi e presidi di sicurezza.
- Esame in consiglio: la Comunicazione va esaminata dal consiglio di amministrazione in una seduta congiunta con il collegio sindacale, e in quella sede si avvia la stesura della Relazione.
- Relazione con piano di lavoro, da trasmettere alla Vigilanza entro il 31 dicembre 2026.
- Un punto di responsabilità aziendale da designare e comunicare alla Vigilanza, per esempio la funzione di controllo dei rischi ICT di secondo livello.
Le sei aree
| Area | Che cosa guarda |
|---|---|
| Governance | Rischi delle tecnologie di frontiera nel RAF, responsabilità chiare, presidio dei fornitori ICT con requisiti contrattuali, competenze tecnologiche in consiglio. |
| Igiene informatica | Difesa in profondità, autenticazione e autorizzazione rigorose, accessi granulari, segmentazione di reti e ambienti. |
| Risorse e superficie di esposizione | Inventari completi e aggiornati, classificazione per criticità (internet, cloud), sistemi legacy da aggiornare o sostituire. |
| Vulnerabilità e patch | Individuazione rapida, priorità alle più critiche, attenzione a open source e sistemi esposti all’esterno. |
| Monitoraggio e difesa | Applicazioni, accessi e traffico sotto osservazione, anche da e verso i fornitori; anomalie rilevate in tempo reale. |
| Test di resilienza | Test di resilienza operativa digitale e prove di risposta, ripristino e gestione delle crisi, su scenari realistici. |
A queste si aggiunge un’attenzione trasversale alla catena dei fornitori: catene multilivello e concentrate su pochi soggetti possono trasformare un problema locale in un problema diffuso, e i fornitori condividono la responsabilità di salvaguardia e continuità dei sistemi.
Che cosa deve contenere la Relazione
Distintamente per ciascuna area:
- il livello attuale di esposizione al rischio e l’adeguatezza dei presidi esistenti;
- le principali carenze e le relative priorità di intervento;
- il piano di lavoro, con azioni, tempi e investimenti, proporzionato al profilo di rischio, alla complessità e all’operatività;
- le modalità con cui il consiglio di amministrazione verificherà l’avanzamento del piano.
Il rapporto con DORA
La Comunicazione non introduce un nuovo regime: richiama i requisiti di DORA, il Regolamento (UE) 2022/2554, che «mantengono piena valenza». Cita in particolare il principio di proporzionalità (art. 4) e il programma di test di resilienza operativa digitale (artt. 24 e 25: scansione delle vulnerabilità, analisi dell’open source, test di penetrazione, test basati su scenari). Chi ha già lavorato su registro delle informazioni, contratti con i fornitori ICT e test parte avvantaggiato; chi ha trattato DORA come un adempimento documentale troverà nelle sei aree la misura della distanza. Sui fornitori, vedi anche DORA e fornitori critici.
Che cosa fare nelle prossime settimane
- Mettere la Comunicazione all’ordine del giorno del consiglio, in seduta congiunta con il collegio sindacale, se non è già stato fatto.
- Designare il punto di responsabilità e comunicarlo alla Vigilanza.
- Fare il punto sulle sei aree, con un esito per ciascuna: presidio adeguato, da integrare, carenza critica, non verificabile. «Non verificabile» è un esito, e va scritto.
- Chiedere ai fornitori ICT critici evidenze su monitoraggio della sicurezza e gestione delle patch.
- Scrivere il piano con azioni, tempi, investimenti e il modo in cui il consiglio lo seguirà.
Dopo il 31 dicembre: il piano va eseguito
La Relazione è una fotografia; il piano di lavoro è un impegno. Azioni, tempi e investimenti dichiarati alla Vigilanza diventano dal 2027 un programma da portare avanti e da rendicontare al consiglio: clausole ed evidenze dei fornitori ICT, inventario e sistemi a fine vita, test ed esercitazioni, formazione degli organi. La Comunicazione non fissa altre date: valgono quelle che ciascun intermediario scrive nel proprio piano. Conviene quindi promettere ciò che si è in grado di governare, e decidere subito chi lo seguirà.
Da dove partire. Il Cybersecurity & Resilience Check è un confronto su Relazione e piano, sulle sei aree; da gennaio vi affianchiamo nel governo del piano, con l’avanzamento per il consiglio.
Fonti
- Banca d’Italia, Comunicazione al mercato in materia di resilienza operativa digitale e modelli avanzati di intelligenza artificiale (17 luglio 2026)
- Regolamento (UE) 2022/2554 relativo alla resilienza operativa digitale per il settore finanziario (DORA)
- Diritto Bancario, Intelligenza artificiale e cybersicurezza: le richieste di Banca d’Italia (20 luglio 2026)